


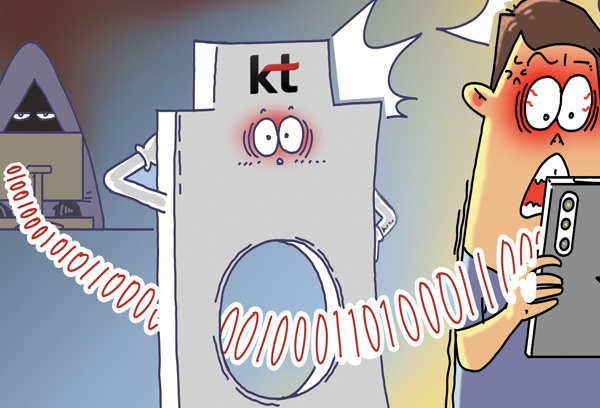
잠든 사이 누군가 내 스마트폰으로 도둑 쇼핑을 한다면 악몽일 텐데, 현실이 됐다. KT 가입자들이 새벽시간대 유령 결제 피해를 입었다. 문화상품권이나 교통카드 등 1인당 수십만원 어치 구매 내역이 발견됐다. 본인 인증 앱 ‘패스’와 카카오톡 계정까지 조작당한 흔적이 있다. 지난달 27일 첫 피해 신고 이후 지난 5일까지 74건 총 4천580만원에 달한다. 피해자들은 광명시 소하동과 하안동, 서울 금천구 거주자다. 특정 아파트 단지 주민들에 피해가 집중된 점은 석연찮다.
범행 수법은 수일째 미스터리인데, 의심사례는 점점 늘고 있다. 부천에서도 최근 5건 411만원 규모의 신고가 접수됐다. 피해자 중 4명은 괴안동 모 아파트 단지, 1명은 고양시 거주자다. 앞서 지난달 초 서울 영등포에서도 유사한 경우가 있었다. 모르는 번호로 전화가 오더니 상품권 결제 알림이 전송됐다. 눈앞에서 버젓이 3만원씩 15차례 분할결제가 이어졌단다. 다행히 바로 결제를 취소해 피해를 막았다.
불과 5개월 전, 지난 4월 SK텔레콤 해킹 사태의 악몽이 소환된다. 해킹범은 2021년 8월부터 공격을 지속했다. 내부 시스템인 홈 가입자 서버(HSS)까지 악성코드가 침투했다. 국내 1위 통신사는 다년간 이뤄진 고도화된 공격에 속수무책이었다. 하지만 2022년 2월 악성코드의 침해 사실을 감지하고도 침묵한 SKT의 책임은 크다. 사태가 걷잡을 수 없자 전체 고객 2천300만명의 유심을 무상 교체해줬다. 개인정보보호위원회는 지난달 27일 SKT에 역대 최대 과징금 1천348억원을 부과했다. 매출액의 1%수준이다. 국민은 멘털까지 탈탈 털렸는데, 합당한 대가인지 의문이다.
잊을만하면 해킹사고다. 해커들은 갈수록 현란한 ‘해킹력’을 과시한다. 통신사의 보안 관리 부실은 기업 리스크에 그치지 않는다. 사회 전체의 교란으로 이어진다. 이번 KT 유령 결제 사태를 놓고 온갖 설이 난무한다. 복제폰, 중계기 해킹이 의심받는다. 중간자 공격(MITM·사용자와 앱 간 통신 과정에 침입해 정보를 탈취하는 방식), 스미싱(SMS+피싱) 가능성도 제기되고 있다. 스마트폰은 개인 지갑이자 은행과 연결된 자산관리 수단이다. 통신 인프라의 보안이 뚫리는 건 재앙이다. 결제 카드 정보 도난 등 2차 피해로 이어질 수 있다는 전문가의 경고가 섬뜩하다. 유령 결제에 잠 못 드는 밤이다.
/강희 논설위원
경인일보 Copyright ⓒ kyeongin.com